[PR] Indonesia Termasuk Korban Serangan Organisasi Penjahat Cyber “Winnti”

Jakarta, 16 April 2013
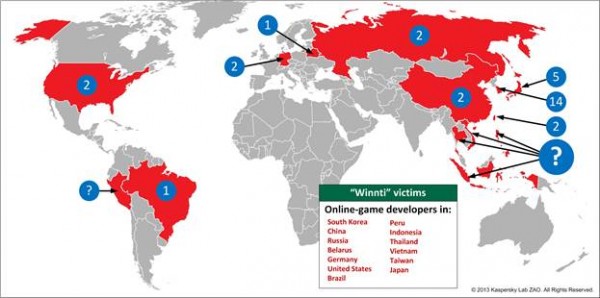
Para pakar keamanan Kaspersky Lab menerbitkan laporan studi terperinci yang menganalisis kegiatan mata-mata cyber yang masih berjalan dan dilakukan oleh organisasi penjahat cyber yang dikenal dengan nama “Winnti”. Beberapa negara yang menjadi korban Winnti antara lain Korea Selatan, Cina, Rusia, Belarus, Jerman, Amerika Serikat, Brasil, Peru, Thailand, Vietnam, Taiwan, Jepang, dan Indonesia.
Berdasarkan laporan Kaspersky Lab tersebut, kelompok Winnti telah menyerang perusahaan di industri game online sejak 2009 dan masih aktif beroperasi hingga saat ini. Tujuan kelompok ini adalah mencuri sertifikat digital yang memiliki signature vendor software yang sah, serta untuk mencuri properti intelektual termasuk kode sumber (source code) dari proyek-proyek game online.
Insiden pertama yang menarik perhatian terhadap kegiatan berbahaya kelompok Winnti terjadi pada musim gugur 2011 (September – Desember) ketika sebuah Trojan berbahaya dideteksi menyusupi sejumlah besar komputer di seluruh dunia. Yang menjadi benang merah antara komputer-komputer yang terinfeksi adalah bahwa seluruh komputer tersebut digunakan untuk memainkan online game populer. Tak lama setelah kejadian tersebut, ada titik terang bahwa program berbahaya yang menginfeksi komputer-komputer tersebut adalah bagian dari update regular dari server resmi perusahaan game. Para pengguna yang komputernya terinfeksi serta komunitas game mencurigai perusahaan game menginstal malware tersebut untuk memata-matai konsumen mereka. Namun belakangan terbukti bahwa program berbahaya yang menginfeksi komputer pengguna merupakan ketidaksengajaan, karena yang menjadi sasaran para penjahat cyber sebenarnya adalah perusahaan game tersebut.
Menanggapi hal ini, para perusahaan game pemilik server yang digunakan untuk menyebarkan Trojan di atas meminta Kaspersky Lab menganalisis program berbahaya tersebut. Trojan tersebut ternyata adalah DLL library yang dikumpulkan untuk lingkungan Windows 64-bit dan menggunakan drive berbahaya yang ditulis (signed) dengan baik. Trojan itu merupakan Remote Administration Tool (RAT) yang berfungsi baik, yang membuat para penyerang mampu mengontrol komputer korban tanpa sepengetahuan mereka. Ini merupakan temuan penting karena Trojan ini adalah program berbahaya pertama pada Microsoft Windows 7 versi 64-bit yang memiliki signature digital yang valid.
Para pakar Kaspersky Lab mulai menganalisis kegiatan kelompok Winnti dan menemukan bahwa lebih dari 30 perusahaan di industri game online telah diserang oleh kelompok Winnti, kebanyakan dari perusahaan yang diserang adalah perusahaan pengembang software yang memproduksi video game online di Asia Tenggara. Selain itu, perusahaan-perusahaan game online di Jerman, Amerika Serikat, Jepang, China, Brazil, Peru, dan Belarusia juga teridentifikasi telah menjadi korban kelompok Winnti.
Selain mata-mata industri, para pakar Kaspersky Lab mengidentifikasi tiga skema utama monetization (mengubah sesuatu menjadi bernilai ekonomis; uang) yang bisa digunakan oleh kelompok Winnti untuk menghasilkan keuntungan ilegal:
- Memanipulasi akumulasi mata uang di dalam permainan (in-game), misalnya “runes” atau “gold” yang digunakan para pemain dan mengkonversi uang virtual yang terkumpul menjadi uang asli;
- Menggunakan kode sumber yang dicuri dari server game online untuk mencari kerentanan di dalam game tersebut lalu meningkatkan dan mempercepat manipulasi mata uang in-game dan pengumpulannya tanpa menimbulkan kecurigaan;
- Menggunakan kode sumber yang dicuri dari server online game populer untuk menjalankan server bajakan milik mereka sendiri.
Kelompok Winnti saat ini masih aktif dan investigasi Kaspersky Lab masih terus berjalan. Tim pakar Kaspersky Lab bekerjasama erat dengan komunitas keamanan TI, industri game online dan pihak berwenang dalam hal sertifikat untuk mengidentifikasi adanya server lain yang terinfeksi sambil membantu pencabutan atau pembatalan sertifikat digital yang dicuri.
Di tengah upaya Kasperksy Lab membersihkan server perusahaan game dari serangan Winnti, laporan terbaru yang dirilis hari ini menyatakan kelompok Winnti berusaha menginfeksi kembali server-server tersebut. Laporan yang dimuat di Securelist.com ini juga menjelaskan malware apa yang digunakan oleh kelompok Winnti untuk melakukan serangan susulan tersebut. Analisis lanjutan yang dilakukan oleh perusahaan game menyimpulkan bahwa serangan infeksi malware ini terjadi setelah melakukan hubungan kerja dengan perusahaan game di Korea Selatan. Kaspersky Lab menemukan ada 14 perusahaan game asal Korea Selatan yang menjadi korban serangan kelompok Winnti.
Postingan riset Kaspersky Lab dan laporan lengkap mengenai kegiatan kelompok Winnti, termasuk analisis teknis menyeluruh dari investigasi terkait, bisa dilihat di Securelist.
Produk-produk Kaspersky Lab mendeteksi dan menetralisir program-program berbahaya berikut variannya yang digunakan oleh kelompok Winnti, yang dikenal sebagai Backdoor.Win32.Winnti, Backdoor.Win64.Winnti, Rootkit.Win32.Winnti dan Rootkit.Win64.Winnti.
More Articles