[PR] Perusahaan Kurang Mendukung Kebijakan Keamanan IT

Jakarta, 4 September 2013 – Sekitar 60% pengambil keputusan IT perusahaan merasa kurangnya waktu dan biaya untuk mengembangkan kebijakan keamanan IT. Akibatnya, lebih dari separuh perusahaan merasa tidak memiliki proses sistematis dan terorganisir secara baik untuk menghadapi ancaman IT. Hal ini terungkap dari survei Global Corporate IT Security Risks 2013 yang dilakukan oleh B2B International untuk Kaspersky Lab pada April 2013 lalu dengan responden perusahaan-perusahaan di seluruh dunia.
Kondisi yang paling meresahkan terlihat di sektor pendidikan dimana hanya 28% institusi pendidikan yakin investasi mereka di bidang kebijakan keamanan IT sudah cukup baik. Yang lebih mengherankan, hanya 34% pemerintah dan badan pertahanan di dunia yang disurvei menyatakan bahwa mereka memiliki waktu dan tenaga yang cukup baik untuk mengembangkan kebijakan keamanan IT. Sisa responden lainnya berada dalam keadaan bahaya karena bisa kehilangan informasi pemerintahan yang sangat rahasia.
Di sisi lain, bahkan dengan hanya satu kebijakan saja, misalnya dengan menerapkan kebijakan keamanan IT untuk perangkat mobile, bisa secara signifikan mengurangi risiko yang dibawa smartphone dan tablet ke dalam lingkungan IT perusahaan. Survei menunjukkan bahwa hampir separuh perusahaan yang disurvei tidak memiliki kebijakan seperti di atas. Bahkan di perusahaan yang telah menerapkan kebijakan keamanan perangkat mobile, sumber daya yang dimilikinya masih kurang. Separuh perusahaan menyatakan kurangnya peningkatan anggaran keamanan IT, sementara 16% perusahaan mengeluhkan ketiadaan anggaran ekstra untuk keamanan IT.
Survei tersebut juga menunjukkan bahwa 91% perusahaan mengalami setidaknya satu kali insiden keamanan IT eksternal, dan 85% responden melaporkan insiden internal dalam kurun 12 bulan terakhir. Insiden seperti ini bisa mengakibatkan kerugian finansial dan rusaknya reputasi perusahaan. Kerugian yang ditimbulkan bisa melebihi biaya yang diperlukan untuk mengimplementasikan tools keamanan IT yang bisa membantu perusahaan menghindari bocornya data-data penting, downtime, dan biaya tak terduga lainnya. Inilah alasan betapa pentingnya investasi dalam hal keamanan infrastruktur IT perusahaan.
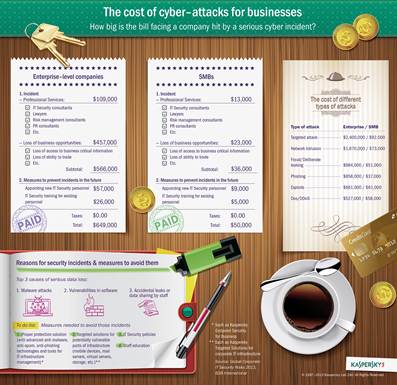
Satu insiden fatal bisa mengakibatkan kerugian rata-rata sebesar US$649.000 bagi perusahaan besar, sementara untuk perusahaan kecil dan menengah nilainya mencapai US$50.000. Serangan tertarget yang mencapai sasaran bisa mengakibatkan kerugian hingga US$2,4 juta bagi perusahaan, yaitu kerugian finansial langsung dan biaya tambahan lainnya.
Namun demikian, masih banyak perusahaan yang tidak menyadari tingginya risiko dan kerugian akibat insiden keamanan seperti gambaran di atas. Survei memperlihatkan bahwa seperempat perusahaan yang disurvei masih menganggap masalah keamanan “hanya terjadi pada perusahaan lain.” Sementara 28% perusahaan beranggapan bahwa biaya untuk melindungi perusahaan dari kejahatan cyber lebih dari dari potensi kerugian akibat kejahatan cyber.
More Articles