[PR] Kerentanan Sandworm Windows zero-day Dieksploitasi Secara Aktif di dalam serangan yang ditargetkan

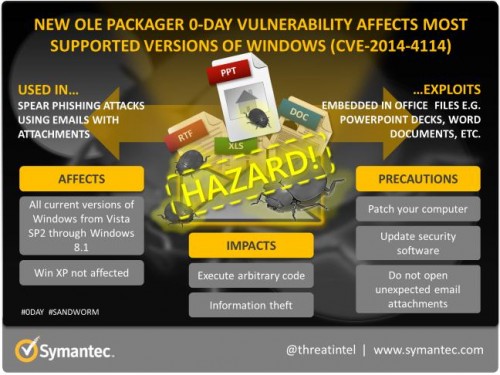
Kerentanan kritis baru dalam sistem operasi Windows dikabarkan sedang dieksploitasi dalam sejumlah serangan terbatas terhadap target-target yang berlokasi di Amerika Serikat dan Eropa. Microsoft Windows OLE Package Manager Remote Code Execution Vulnerability (CVE-2014-4114) memungkinkan penyerang untuk menanamkan file Object Linking dan Embedding (OLE) dari lokasi eksternal. Kerentanan ini dapat dieksploitasi untuk mengunduh dan menginstal malware pada komputer target. Kerentanan ini tampaknya telah digunakan oleh kelompok cyber espionage yang dikenal sebagai Sandworm untuk mengirimkan Backdoor.Lancafdo.A (juga dikenal sebagai Black Energy back door) ke organisasi-organisasi target serangan.
Kerentanan mempengaruhi semua versi Windows, dari Windows Vista Service Pack 2 hingga Windows 8.1 dan Windows versi Server versi 2008 dan 2012. Hal ini terkait dengan bagaimana Windows mengatasi Object Linking dan Embedding (OLE), teknologi Microsoft yang memungkinkan rich data dari satu dokumen ditanamkan ke dokumen lain atau link ke dokumen untuk ditanamkan ke dokumen lain. OLE umumnya digunakan untuk penanaman konten yang disimpan secara lokal, tapi kerentanan ini memungkinkan download dan eksekusi file eksternal secara mandiri.

Eksploitasi Aktif Sedang Berjalan
Kerentanan ini diungkapkan oleh iSight Partners, yang mengatakan bahwa kerentanan tersebut telah dimanfaatkan dalam sejumlah serangan kecil dari cyberespionage terhadap NATO, beberapa organisasi pemerintah Ukraina yang tidak disebutkan namanya, sejumlah organisasi pemerintah Eropa Barat, perusahaan yang beroperasi di sektor energi, perusahaan telekomunikasi Eropa, dan organisasi akademis AS. Menurut telemetri kami serangan yang menggunakan payload ini telah berlangsung sejak Agustus. iSight telah mengaitkan serangan ini ke kelompok ancaman terus-menerus/ advanced persistent threat (APT) bernama Sandworm.
Sampai saat ini terlihat serangan tersebut dilancarkan ke target orang yang menerima email phishing yang berisi lampiran file PowerPoint berbahaya, yang terdeteksi oleh Symantec sebagai Trojan.Mdropper. File PowerPoint yang terdiri dari dua dokumen OLE yang tertanam berisi URL. Jika pengguna yang ditargetkan membuka file PowerPoint tersebut, URL ini terhubungkan dan dua file tersebut terunduh, satu file. exe dan satu file .inf, yang akan menginstal malware pada komputer. Symantec mendeteksi payload malware ini sebagai Backdoor.Lancafdo.A.
Setelah terinstal di komputer target, back door ini memungkinkan penyerang untuk mengunduh dan menginstal malware lainnya. Malware ini juga dapat mengupdate dirinya sendiri, termasuk komponen yang mencuri informasi.
Dengan eksploitasi saat ini menggunakan file PowerPoint, mengingat sifat kerentanan ini, kita mungkin akhirnya melihat ekploitasi ini muncul tiba-tiba dalam jenis file Office yang berbeda seperti dokumen Word atau lembar kerja Excel.
Symantec menganggap kerentanan ini kritis karena memungkinkan penyerang untuk menjalankan kode dari jarak jauh pada komputer target. Sementara ini telah dieksploitasi secara terbatas di dunia sana, kelompok lain cenderung untuk mencoba untuk mengambil keuntungan dari serangan tersebut yang keberadaannya telah dipublikasikan.
Saran untuk para pengusaha dan para pelanggan
Symantec menyarankan semua pengguna Windows yang terserang untuk mengambil langkah-langkah berikut ini.
- Segera menerapkan patch keamanan yang tersedia dari Microsoft
- Memastikan software keamanan Anda untuk selalu up to date
- Waspada saat membuka lampiran email, terutama dari sumber-sumber yang tidak diketahui
Perlindungan Symantec
Pelanggan Symantec dilindungi dari malware yang sedang digunakan dalam serangan-serangan yang mengeksploitasi kerentanan ini dengan deteksi sebagai berikut.
Antivirus
Pencegahan Gangguan
Attack: Malicious File Download
More Articles