Direct Release: Asia dan Eropa Dominasi 10 Besar Negara Korban Serangan DDoS

06 Agustus 2015
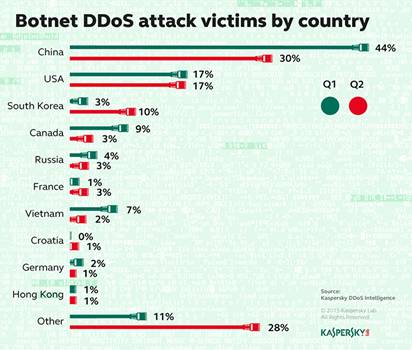
Menurut statistik Kaspersky DDoS Intelligence di Q2 2015, tiga perempat dari sumber serangan melalui botnet berlokasi di 10 negara. Adapun posisi teratas ditempati oleh negara yang pastinya tidak perlu dipertanyakan lagi yaitu Amerika Serikat dan Cina dimana banyak terdapat hosting yang murah di negara-negara tersebut. Namun, terdapat perubahan pada posisi lain dari peringkat ini dan semakin banyaknya negara yang terkena serangan jenis ini membuktikan bahwa tidak ada negara yang dapat dijamin lolos dari serangan DDoS.
Pada kuartal kedua 2015, jumlah negara di mana sumber serangan terletak meningkat dari 76 ke 79. Sementara itu, sebanyak 72% korban terletak di 10 negara. Namun, angka ini menurun dibandingkan dengan periode sebelumnya, yaitu 9 dari 10 korban dalam 10 peringkat teratas di Q1.
Pada 10 peringkat teratas di Q2, Kroasia masuk dan menggantikan Belanda yang berhasil keluar dari peringkat ini. Cina dan Amerika Serikat masih tetap menempati posisi teratas; Korea Selatan mendorong Kanada turun dari posisi ketiga. Hal ini disebabkan oleh ledakan aktivitas botnet, yang mana sebagian besar menargetkan Korea Selatan. Untuk proporsi serangan dari sumber yang berlokasi di Rusia dan Kanada mengalami penurunan dibandingkan triwulan sebelumnya.
“Teknik-teknik rekayasa sosial, munculnya jenis perangkat baru dengan akses internet, kerentanan perangkat lunak dan meremehkan pentingnya perlindungan anti-malware berkontribusi pada penyebaran bots dan peningkatan jumlah serangan DDoS. Dengan demikian, perusahaan yang berbeda sekalipun tetap beresiko terlepas dari lokasi, ukuran atau jenis kegiatan mereka. Daftar korban yang terlindungi dari serangan DDoS oleh Kaspersky Lab pada kuartal kedua 2015 termasuk organisasi pemerintahan, lembaga keuangan, media massa dan bahkan lembaga pendidikan “, ungkap Evgeny Vigovsky, Head of Kaspersky DDoS Protection, Kaspersky Lab.
Statistik Kaspersky DDoS Intelligence juga menunjukkan fluktuasi yang terlihat jelas dalam jumlah botnet berbasis DDoS berdasarkan waktu. Misalnya, peningkatan tajam dalam jumlah serangan terjadi dalam minggu pertama Mei, sedangkan aktivitas terendah terjadi pada akhir Juni. Jumlah serangan terbanyak per hari (1.960) tercatat pada tanggal 7 Mei. Sementara hari yang paling “tenang” adalah 25 Juni dengan hanya 73 serangan yang tercatat. Pada saat yang sama, serangan DDoS terpanjang pada kuartal ini berlangsung selama 205 jam (8,5 hari).
Mengenai teknologi yang dipergunakan untuk melaksanakan serangan, penjahat cyber yang terlibat dalam mengembangkan botnet DDoS semakin berinvestasi dalam menciptakan botnet untuk perangkat jaringan seperti router dan modem dsl. Perubahan ini mengancam pertumbuhan jumlah serangan DDoS menggunakan botnet di masa depan.
Dimana saat ini hanya beberapa perusahaan saja yang bisa beroperasi tanpa sumber daya online (email, layanan web, situs web, dll), membatasi pekerjaan mereka dengan ancaman DDoS dapat menyebabkan risiko bisnis dan kerugian keuangan yang signifikan. Itulah sebabnya Kaspersky Lab menganjurkan semua perusahaan menjamin keamanan layanan mereka sebelumnya. Ketika memilih solusi untuk melindungi infrastruktur TI perusahaan terhadap serangan DDoS, lebih baik untuk fokus pada vendor yang mapan di pasar keamanan TI. Misalnya, Kaspersky DDoS Protectionmenggabungkan keahlian perusahaan selama bertahun-tahun di bidang perlindungan terhadap ancaman online dan pengembangan teknologi oleh perusahaan membantu menjaga terhadap serangan dari sumber di wilayah manapun.
Untuk mempelajari lebih lanjut tentang prinsip-prinsip di balik Kaspersky DDoS Protection, silahkan membaca dokumen ini.
Versi lengkap dari laporan berdasarkan data yang diterima dari sistem pemantauan Kaspersky DDoS Intelligence tersedia di Securelist.com.
More Articles