[PR] ESET: W32/INDUC.C Menyerang Aplikasi Berbasis Delphi

Jakarta, 21 September 2011. Mutasi dan evolusi pada threat komputer belakangan ini menunjukkan kecenderungan peningkatan tidak hanya dalam intensitas dan eskalasi, tetapi juga kemampuan, modus, dan tingkat kerugian yang ditimbulkan. Peningkatan tersebut membuktikan bahwa virus, dan malware dikembangkan secara serius. Salah satu virus unik yang berhasil dideteksi ESET adalah versi atau varian baru virus yang menginfeksi bahasa pemrograman Delphi yaitu Win32/Induc.C Tidak seperti pendahulunya, varian C memiliki muatan Malware -Malicious Software- yang mampu menginfeksi file, sekaligus mampu me-replikasi diri.
Sebelumnya ESET pernah mengulas secara lengkap tentang virus Win32/Induc.A, yang menginfeksi file-file Delphi. Meskipun secara teknis informasi tersebut belum mendetil. ESET menemukan aspek yang menarik dan tidak umum dari virus tersebut yaitu tidak menyerang secara langsung file-file yang dapat diexecute, tetapi justeru menjadikan daftar standard didalam environment pemrograman Delphi sebagai target sasarannya. Akibatnya, pertama, semua aplikasi yang berada dalam Delphi IDE akan terinfeksi. Kedua, kemungkinan, pengembangnya terinspirasi dari sebuah paper yang ditulis Ken Thompson yang memaparkan tentang metode infeksi dengan memodifikasi compiler C.
Bahkan jika malware tersebut benar-benar hanya menginfeksi aplikasi yang diinstall dengan Delphi, malware akan cepat menyebar ke wilayah dimana terdapat aplikasi yang ditulis dengan bahasa program Delphi (ironisnya, beberapa malware juga ditulis dengan Delphi)
Tetapi diluar masalah mekanisme infeksi yang menarik tersebut, Induc.A tidak memiliki muatan jahat. Sayangnya, 2 tahun kemudian semuanya berubah, dengan kemunculan varian yang baru yaitu Varian C.
Versi Induc.B yang berhasil dideteksi ESET pada Juli 2011 tidak memiliki perbedaan signifikan dengan versi sebelumnya yaitu tidak terlalu mengganggu, tetapi code yang ditulis ulang pada Induc.B mengalami beberapa pengembangan yang perlu diperhatikan, yaitu:
- Seperti halnya pada Win32/Induc.A, Win32/Induc.B menginfeksi mulai dari Delphi versi 4.0 hingga versi 7.0. Induc.B juga, sedikit lebih cerdas dalam menemukan tempat direktori dimana programming environment diinstall dan memuat nama perusahaan.
- Selain menjadikan Delphi sebagai sasaran, Induc juga mampu menginfeksi Borland Developer Studio (BDS) dan Codegear BDS.
- Beberapa teknik anti-debugging mulai diperkenalkan.
- Beberapa encryption XOR sederhana mulai digunakan untuk memodifikasi code, sehingga menyulitkan analisis terhadap code tersebut.
Varian terbaru dari virus tersebut yang dikenal dengan Win32/Induc.C, tampilannya telah mengalami perubahan yang jauh lebih dramatis. ESET pertama kali berhasil mengidentifikasi versi C pada Agustus 2011. Code pada varian C, sama sekali berbeda dari pendahulunya, kesamaan hanya terdapat pada fungsinya saja yaitu sama-sama menginfeksi Delphi. Meskipun mekanisme infeksi nya telah mengalami perubahan dan hanya aplikasi Delphi saja yang diinfeksi (contoh pada compilation), pada varian baru juga telah dilengkapi vektor baru untuk menginfeksi semua file .exe. Perubahan yang paling signifikan adalah dengan penambahan fungsi downloader. Induc.C akan menciptakan backdoor untuk malware lain bisa didownload dan diaktifkan, dengan demikian kemampuan malware-nya akan semakin meningkat.
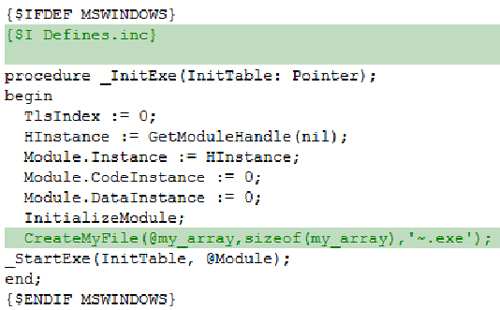
Figure 1 – Malicious code yang dimasukan kedalam SysInit.pas
Berikut ini adalah ringkasan dari rangkaian perubahan dan fitur-fitur yang terdapat pada Win32/Induc.C:
- Perubahan pada algoritma untuk mencari folder instalasi Delphi.
- Tidak menelusuri jejak dari Windows Registry, tapi melakukan pencariannya di hard drives.
- Daftar yang menjadi target infeksi bukan lagi SysConst.pas, tetapi SysInit.pas, dan mekanisme infeksinya lebih efektif.
- Varian Win32/Induc.C bahkan telah mampu menginfeksi executables yang tidak termasuk dalam kelompok environment pengembangan Delphi malignly-modified.
- Vektor infeksi ini digunakan untuk melawan executables file yang ada di dalam removable drives (seperti USB), yang akan membantu virus menyebar lebih jauh dari pada varian sebelumnya.
- Induc terdiri dari tiga encoded URL yang akan saling berhubungan.
- Downloader pada Induc.C akan beroperasi dengan pola yang tidak umum selain itu, link-link yang menunjuk pada file JPG adalah juga URL yang dienkripsi, dan disembunyikan di EXIF section dari file JPG yang akan mendownload malware lain.
- Induc.C mampu mendownload executable malware dan mengaktifkannya.
- Salah satu malware yang didownload oleh Induc.C adalah malware pencuri password yang pernah diidentifikasi ESET sebagai Win32/PSW.Delf.NQS. Malware Win32/PSW.Delf.NQS ini biasanya digunakan sebagai akses untuk masuk ke server FTP, karena kamampuannya mengekstrak password dari aplikasi FTP yang berbeda.
- Induc.C juga mengirimkan ID khusus komputer yang sudah berhasil diinfeksi kepada remote computer. Sehingga membuat pelaku penyerangan mampu melacak komputer yang telah terinfeksi dan kemudia menciptakan botnet.
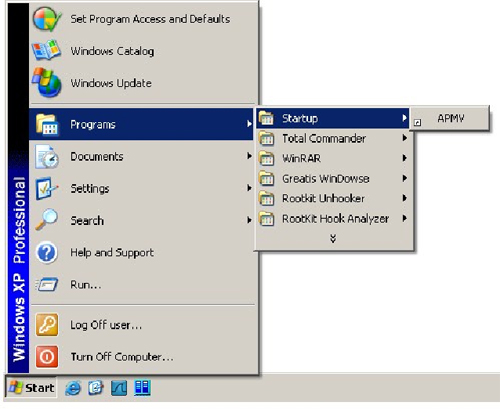
Figure 2 – Shortcut ke malicious file yang mengakibatkan virus tersebut akan aktif setiap kali komputer mulai bekerja.
Seperti telah disampaikan pada bagian sebelumnya, keluarga malware Induc telah menyebar, sebagaimana ditunjukkan oleh data statistik dari teknologi ESET Live Grid (salah satu sistem data base ESET antivirus yaitu ThreatSense.Net yang berbasis cloud, dan telah diupgrade):
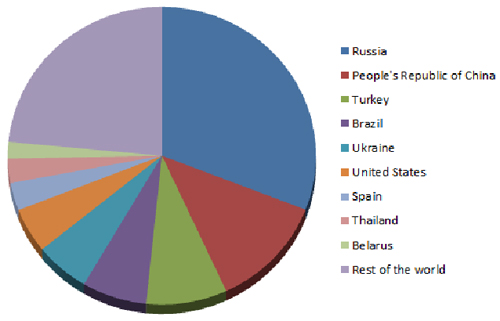
Figure 2 – Informasi Statistik untuk semua varian Induc berdasarkan wilayah geografis
Dari data tersebut kita bisa lihat virus tersebut telah menyebar luas ke seluruh belahan dunia, dengan temuan terbanyak di Rusia, disusul China, tetapi jumlah yang signifikan juga ditemukan di Amerika Serikat. Varian Win32/Induc.C, yang merupakan varian terakhir dengan level intensitas yang berbeda karena demikian besarnya.
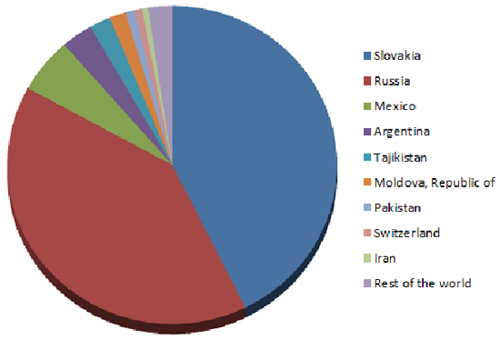
Figure 3 – Informasi Statistik untuk Induc.C
Angka deteksi tertinggi diperoleh di wilayah Slovakia dan Russia, yaitu lebih dari 80% dari total deteksi Win32/Induc.C di seluruh dunia. Perlu dicatat, bahwa dua grafik tersebut tidak bisa diperbandingkan begitu saja, karena hasil deteksi terhadap Induc.C masih kurang dari 1% dari seluruh deteksi Induc (meskipun tingkat eskalasinya mencapai angka ribuan perhari).
“Kita tidak bisa begitu saja menganggap bahwa Induc.C adalah virus yang lemah karena penyebarannya lambat. Induc.C ibarat remaja yang aktif, sekali ia memperoleh cara atau jalan, maka ia akan mampu menyebar dengan sangat cepat, dan lebih dramatis. Sehingga pengguna aplikasi berbasis Delphi perlu untuk berhati-hati” kata Yudhi Kukuh, Technical Consultant di PT. Prosperita-ESET Indonesia.
ESET akan terus memonitor evolusi dari virus ini dan memberikan perlindungan hasil pengembangan. Varian terakhir tersebut membuktikan ancaman terhadap komputer berkembang semakin serius dibandingkan pendahulunya.
More Articles