[PR] Symantec: Trojan Perbankan Citadel Berhasil Dilumpuhkan

Citadel, Trojan perbankan yang telah ada sejak tahun 2011, baru-baru ini dilumpuhkan oleh Microsoft dan anggota industri pelayanan keuangan serta FBI. Operasi pemutusan tersebut mengakibatkan lebih dari 1,000 botnet Citadel dimatikan.
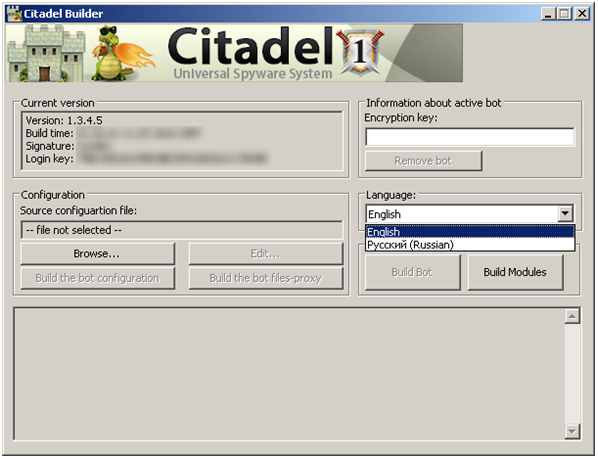
Seperti kebanyakan Trojan perbankan, Citadel merupakan crimeware kit yang lengkap, Trojan ini memperlengkapi penyerang dengan pembangun payload, infrastruktur perintah dan kontrol (C&C) server, dan skrip konfigurasi untuk menargetkan berbagai bank. Citadel merupakan keturunan dari Trojan keuangan yang sangat besar di dunia, Trojan.Zbot (Zeus). Trojan ini muncul setelah kode sumber Zeus bocor pada tahun 2011, dimana sekelompok penjahat mengambil kode tersebut dan menyebarkannya.
Citadel lebih ditujukan ke pasar penyerang “eksklusif” dibandingkan pendahulunya yang lebih terkenal, Zeus. Citadel kit dijual di forum bawah tanah di Rusia dan biayanya sekitar $3,000, dibandingkan dengan $100 untuk SpyEye dan Zeus kit yang bocor. Pengguna Citadel juga harus membayar biaya tambahan sekitar $30-$100 untuk membeli kode inject Web untuk bank yang menjadi target mereka. Selain itu, meskipun sipenyerang memiliki uang, terdapat proses pemilihan dengan kriteria yang ketat yang dibutuhkan bagi pembeli-pembeli baru.
Infeksi Citadel telah menyebar ke seluruh dunia oleh karena itu Symantec menerima dengan baik berita tentang pelumpuhan botnet Citadel tersebut. Meskipun pelumpuhan ini mungkin tidak menghilangkan ancaman Citadel sepenuhnya, hal ini tentunya mengganggu kampanye yang ada saat ini dan secara jelas memberitahukan kepada para penyerang bahwa tindakan mereka telah dipantau. Symantec juga menyambut baik kerja sama antara sektor publik dan swasta dalam menghadapi ancaman ini.
More Articles